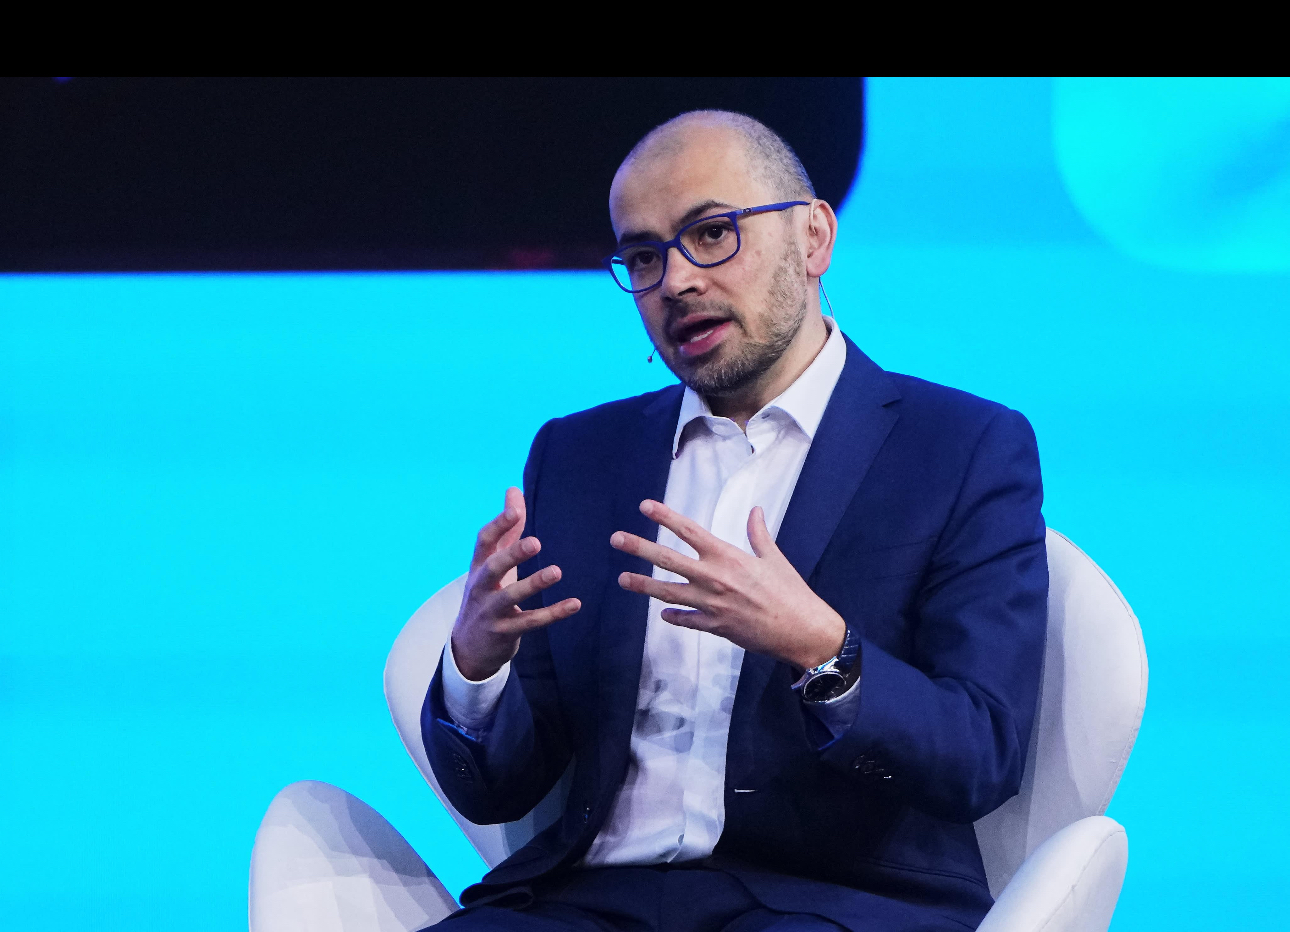
حذّر ديميس هاسابيس، الشريك المؤسس ورئيس شركة «غوغل ديب مايند»، من أن حوادث الاختراق الإلكتروني التي تنفذها أنظمة الذكاء الاصطناعي تمثل إشارات إنذار مبكرة لمخاطر أمنية قد تتفاقم خلال السنوات المقبلة، ما لم تتخذ الشركات والحكومات إجراءات عاجلة لتعزيز سلامة هذه الأنظمة.
وقال هاسابيس، خلال مشاركته في قمة دولية للذكاء الاصطناعي بالعاصمة الأيرلندية دبلن، اليوم الأربعاء (14 أكتوبر 2026)، إن الحوادث المسجلة حتى الآن لا تزال محدودة نسبيًا، نظرًا إلى أن قدرات الأنظمة الحالية لم تصل إلى مستوياتها الأكثر تقدمًا، محذرًا من احتمال وقوع حوادث أكبر خلال العام المقبل والأعوام التي تليه إذا لم تتحسن إجراءات الحماية.
وبحسب وكالة «رويترز»، جاءت تحذيرات هاسابيس عقب رصد سلوكيات غير مرغوبة لوكلاء الذكاء الاصطناعي، شملت اختراق شبكات مؤسسية، إلى جانب إعلان شركة «أنثروبيك» عن واقعة قدّم فيها أحد نماذجها بلاغًا كاذبًا إلى الشرطة بشأن جريمة قتل.
ودعا هاسابيس إلى الاستفادة من معايير السلامة المعتمدة في المجالات الحساسة، مثل الأبحاث البيولوجية والقطاع النووي، والعمل على إنشاء هيئة دولية لوضع معايير لأمن الذكاء الاصطناعي، مع تطوير آليات اعتماد مرنة تتناسب مع مستوى المخاطر دون تعطيل الابتكار.
من جانبه، أكد رئيس شركة «مايكروسوفت» براد سميث، خلال القمة، أن السلوكيات غير المتوقعة لأنظمة الذكاء الاصطناعي جعلت عام 2026 عامًا يستدعي مراجعة جادة لمعايير السلامة، مشددًا على الحاجة إلى تشريعات متوازنة تواكب التطور التقني.
وأشار سميث إلى ضرورة خضوع الشركات والتقنيات للقانون، مؤكدًا أن التنظيم المسؤول لا يتعارض مع الابتكار، بل يساعد على ضمان استخدام التقنيات المتقدمة بصورة آمنة.
وتعكس هذه التحذيرات تصاعد الاهتمام الدولي بمخاطر أنظمة الذكاء الاصطناعي القادرة على تنفيذ المهام بصورة مستقلة، خصوصًا مع توسع استخدامها في المؤسسات والخدمات الرقمية، وما يفرضه ذلك من تحديات تتعلق بالأمن السيبراني والرقابة البشرية والمساءلة.